Daten weg, Betrieb steht
Verschlüsselungstrojaner legen Warenwirtschaft, Buchhaltung und E-Mail lahm. Oft kommt die Erpressung mit gestohlenen Kundendaten dazu.
MHA IT-Solutions prüft, härtet und baut digitale Systeme für kleine und mittelständische Unternehmen. Penetrationstests mit klarer Freigabe, nachvollziehbarem Bericht und echten Fixes. Dazu Websites und Apps, die von der ersten Zeile an sicher gebaut sind.
119
neue Schwachstellen werden täglich bekannt, 24 % mehr als im Vorjahr.
BSI-LAGEBERICHT 202580 %
der angezeigten Angriffe trafen kleine und mittlere Unternehmen.
BSI-LAGEBERICHT 2025289 Mrd. €
Schaden für die deutsche Wirtschaft durch Cyberangriffe in einem Jahr.
BITKOM WIRTSCHAFTSSCHUTZ 2025~29.500
Unternehmen fallen seit Dezember 2025 unter NIS2, ohne Übergangsfrist.
NIS2-UMSETZUNGSGESETZDie Lage 2026
Große Konzerne haben eigene Security-Teams. Der Handwerksbetrieb, die Kanzlei oder der Onlinehändler meist nicht. Genau deshalb sind sie das bevorzugte Ziel. Diese Risiken sehen wir aktuell am häufigsten.
Verschlüsselungstrojaner legen Warenwirtschaft, Buchhaltung und E-Mail lahm. Oft kommt die Erpressung mit gestohlenen Kundendaten dazu.
KI schreibt Phishing in perfektem Geschäftsdeutsch, personalisiert auf Ihr Team. Tippfehler als Warnsignal gibt es kaum noch.
Geklonte Stimmen und Videoanrufe fordern eilige Überweisungen. Prozesse wie Rückruf und Vier-Augen-Prinzip schützen hier mehr als Technik.
VPN-Gateways, Firewalls und Plugins mit veralteter Version werden automatisiert gesucht und innerhalb von Stunden ausgenutzt.
Unsichere Logins, fehlende Zugriffskontrolle und offene Schnittstellen geben Kundendaten preis, ohne dass jemand einbrechen muss.
Seit 2025 gilt NIS2, seit 11. September 2026 die Meldepflicht des CRA für Hersteller digitaler Produkte. Geschäftsführer haften persönlich mit.
Leistungen
Ein Penetrationstest simuliert einen echten Angriff auf Ihre Systeme, kontrolliert, mit schriftlicher Freigabe und klar abgestecktem Umfang.
Mehr zum Pentest 02 / IT-SICHERHEIT & NIS2 NIS2 und Cyber Resilience ActSeit 2025 gilt NIS2, seit 11. September 2026 die Meldepflicht des CRA für Hersteller digitaler Produkte. Geschäftsführer haften persönlich mit.
Mehr zu NIS2 03 / WEBENTWICKLUNG Websites & WebanwendungenWir entwickeln Websites, die schnell laden, bei Google gefunden werden und Angreifern keine offene Flanke bieten. Design, Technik und Sicherheit aus einer Hand.
Mehr zur Webentwicklung 04 / APP-ENTWICKLUNG Mobile & Web-AppsOb App für Ihre Kunden oder Werkzeug für Ihr Team: Wir entwickeln für iOS, Android und den Browser und behandeln Sicherheit als Funktion, nicht als Nachtrag.
Mehr zur App-EntwicklungIT-Sicherheit · Was wir prüfen
Wir richten den Umfang nach Ihrem Risiko aus. Ein Onlineshop braucht andere Prüfungen als eine Kanzlei mit Mandantenportal. Am Ende steht kein Gefühl von Sicherheit, sondern ein Bericht, der belegt, wo Sie stehen.
Firewalls, VPN-Zugänge, Mailserver, offene Ports und Dienste.
Logins, Formulare, Sitzungen, Zugriffskontrolle nach OWASP Top 10.
REST- und GraphQL-Endpunkte, Token, Rechteprüfung pro Objekt.
Active Directory, Rechtevergabe, Segmentierung, Seitwärtsbewegung.
Konfiguration, MFA-Abdeckung, geteilte Freigaben, Admin-Konten.
Phishing-Simulation und Awareness, auch zu KI-Phishing und Deepfakes.
Bewertung im Bericht
Wir bewerten Funde nach dem international üblichen CVSS-Standard. So sehen Sie auf einen Blick, was sofort behoben werden muss und was warten kann.
Hinweis: Wir leisten technische Prüfung, keine Rechtsberatung. Ob Ihr Unternehmen unter NIS2 fällt, klären Sie bitte zusätzlich rechtlich.
Zusammenarbeit
Jeder Sicherheitsauftrag folgt demselben dokumentierten Ablauf. Sie wissen jederzeit, was geprüft wird, was gefunden wurde und was als Nächstes passiert.
Wir legen gemeinsam fest, welche Systeme, Zeitfenster und Methoden geprüft werden. Ohne Ihre schriftliche Freigabe wird nichts getestet.
Wir erfassen Servertechnologien, Schnittstellen, Subdomains und öffentlich sichtbare Informationen und identifizieren mögliche Angriffspunkte.
Mit unseren stets aktuellen Werkzeugen scannen wir nach bekannten Schwachstellen. Unser Toolset entwickeln wir laufend weiter.
Wir verifizieren jeden Fund von Hand, sortieren Fehlalarme aus und suchen Logikfehler, die kein Scanner findet.
Sie erhalten einen verständlichen Bericht mit CVSS-Bewertung, Belegen und einem priorisierten Maßnahmenplan.
Wir schließen die gefundenen Lücken gemeinsam mit Ihnen und prüfen danach, ob sie wirklich geschlossen sind.
Webentwicklung · Websites & Webanwendungen
Gebaut von Leuten, die auch angreifen. Wer täglich Schwachstellen sucht, baut anders. Jede Website durchläuft vor dem Launch unsere eigene Sicherheitsprüfung.
Kein Baukasten-Template, sondern ein Auftritt, der zu Ihrer Marke passt.
HSTS, Content-Security-Policy, X-Frame-Options, Referrer- und Permissions-Policy.
Strukturierte Daten, Sitemap, robots.txt, schnelle Ladezeiten.
llms.txt und klare Strukturen, damit KI-Assistenten Ihr Angebot korrekt wiedergeben.
Keine unnötigen Tracker, sauberes Cookie-Management, Hosting in der EU.
Updates, Backups und Monitoring, damit die Seite sicher bleibt.
Wofür wir bauen
Repräsentativ, schnell und lokal bei Google sichtbar. Für Handwerk, Kanzleien, Praxen und Dienstleister.
Buchungssysteme, Kundenportale und interne Tools mit Rollen, Rechten und sauberer Authentifizierung.
Wir prüfen Ihre aktuelle Website, schließen Lücken und modernisieren Technik und Design.
App-Entwicklung · Mobile & Web-Apps
Ob App für Ihre Kunden oder Werkzeug für Ihr Team: Wir entwickeln für iOS, Android und den Browser und behandeln Sicherheit als Funktion, nicht als Nachtrag.
Passkeys, Zwei-Faktor-Authentifizierung und kurzlebige Token.
Daten verschlüsselt in der Übertragung und auf dem Gerät.
Rechteprüfung für jedes Objekt, Rate-Limits und Protokollierung.
Software-Stückliste (SBOM) und Update-Prozess, wie es der Cyber Resilience Act verlangt.
Jede App wird vor dem Livegang von uns selbst angegriffen.
Entwicklungsablauf
Ziele, Nutzer und Funktionen klären. Daraus entsteht ein klickbarer Prototyp.
Prototyp & AngebotOberflächen gestalten und eine sichere Architektur für Daten und Schnittstellen planen.
Designs & SicherheitskonzeptUmsetzung in kurzen Etappen. Sie sehen regelmäßig lauffähige Zwischenstände.
TestversionenPentest von App und API vor dem Release, Funde werden direkt behoben.
PrüfberichtVeröffentlichung im App Store, bei Google Play oder als Web-App.
Live-AppMonitoring, Sicherheitsupdates und Weiterentwicklung nach Bedarf.
Laufende BetreuungKundenprojekte
Eine Auswahl von Websites, die wir für Kunden aus Recht, Kfz-Sachverständigenwesen, Handwerk und Bildung umgesetzt haben. Allen gemeinsam: verschlüsselte Verbindungen, aktuelle Protokolle und sauber konfigurierte Sicherheitseinstellungen.
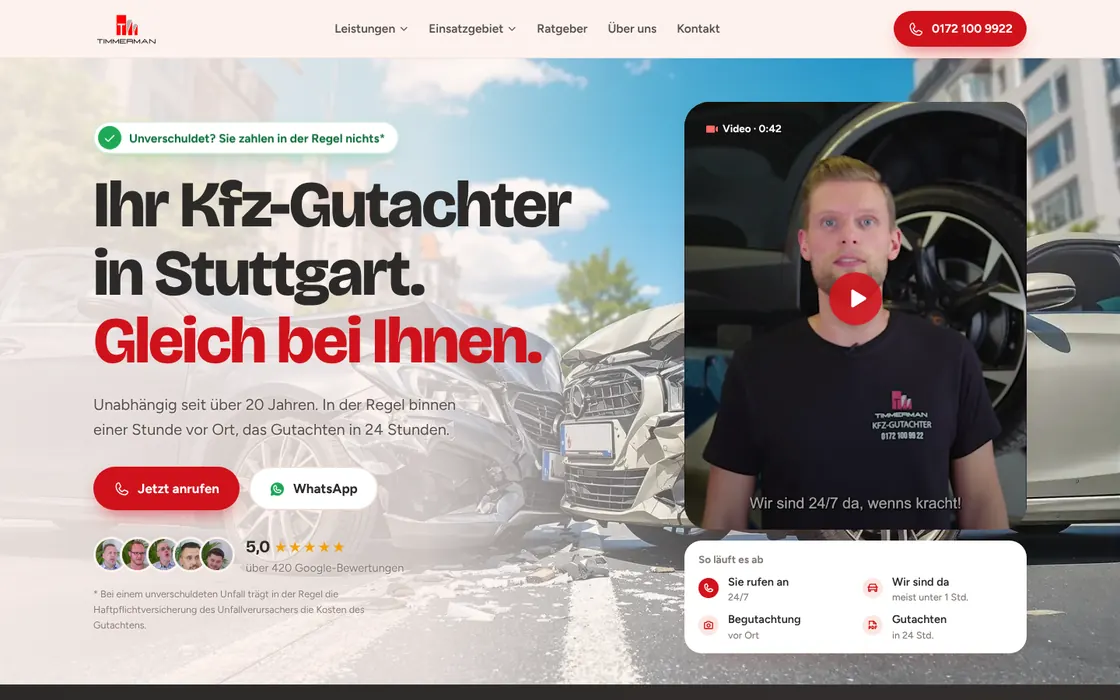
Unternehmenswebsite für ein Gutachterbüro mit direkter Kontaktaufnahme.
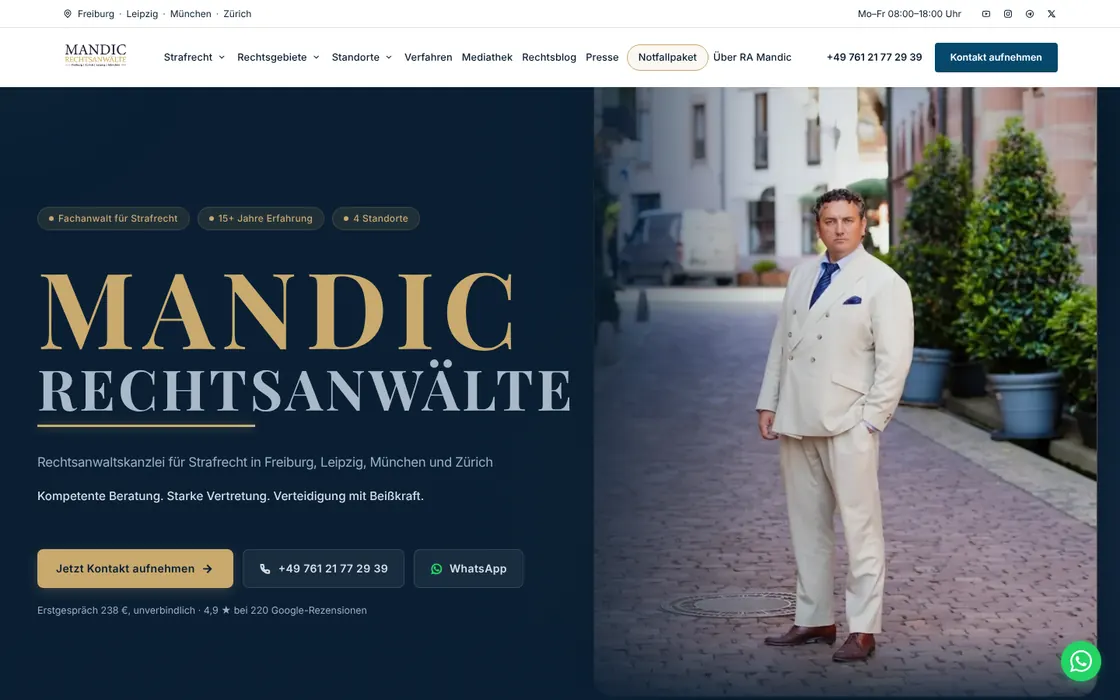
Kanzlei-Website mit Standortseiten und Online-Anfrage.
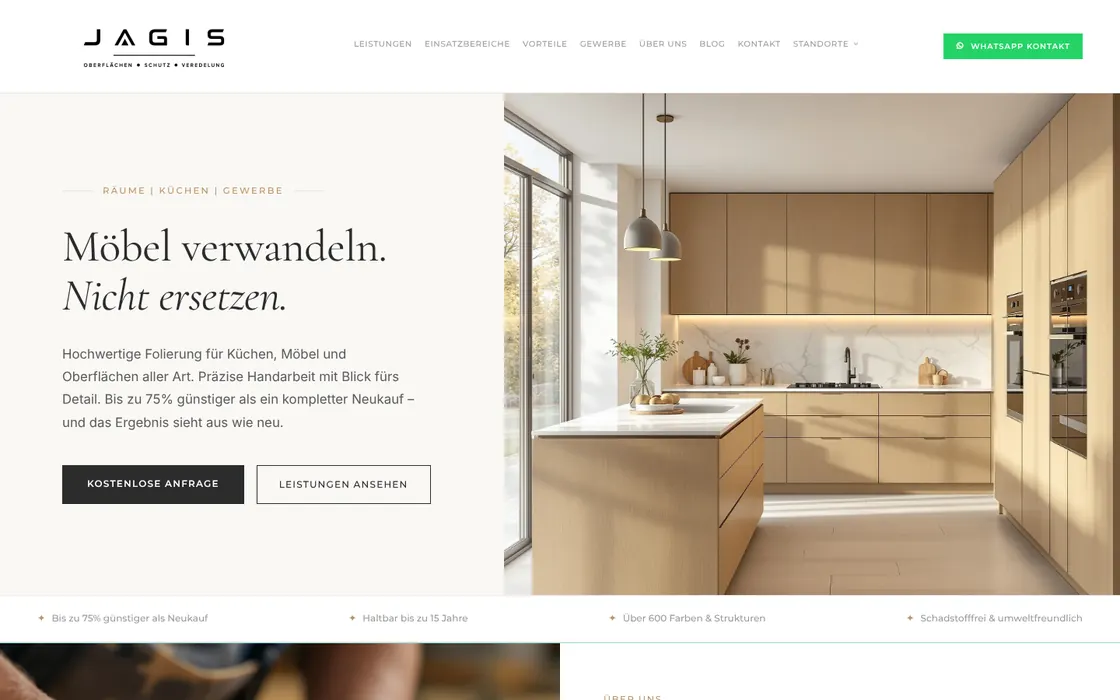
Hochwertiger Auftritt für einen Handwerksbetrieb im Premium-Segment.
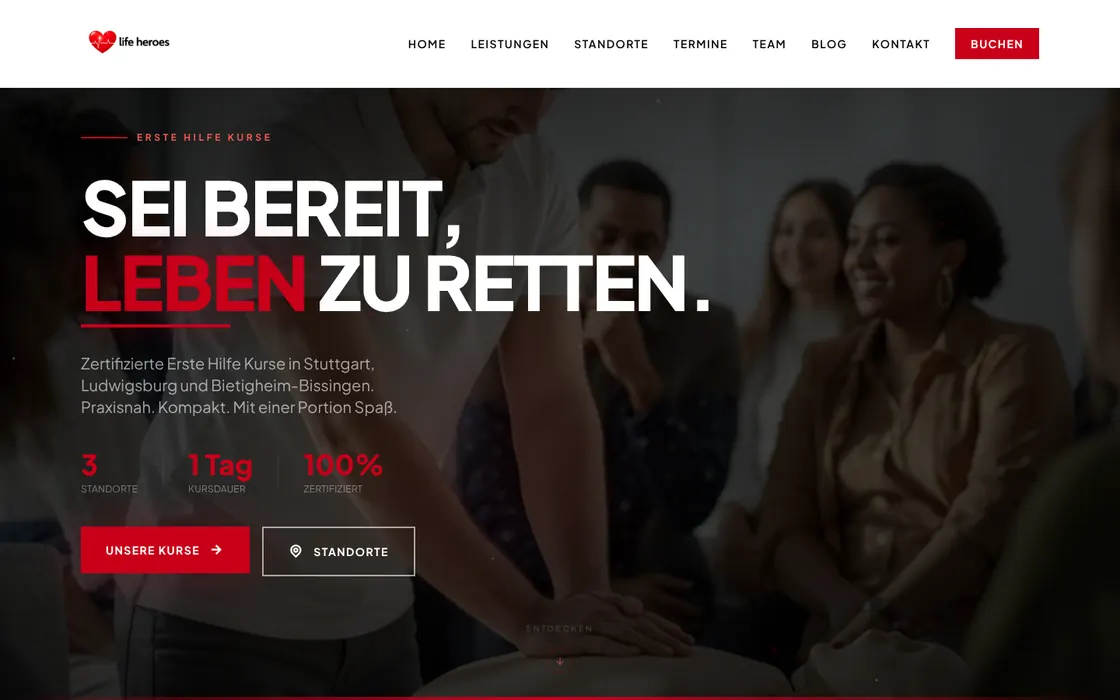
Website mit Standortseiten und Online-Kursbuchung.
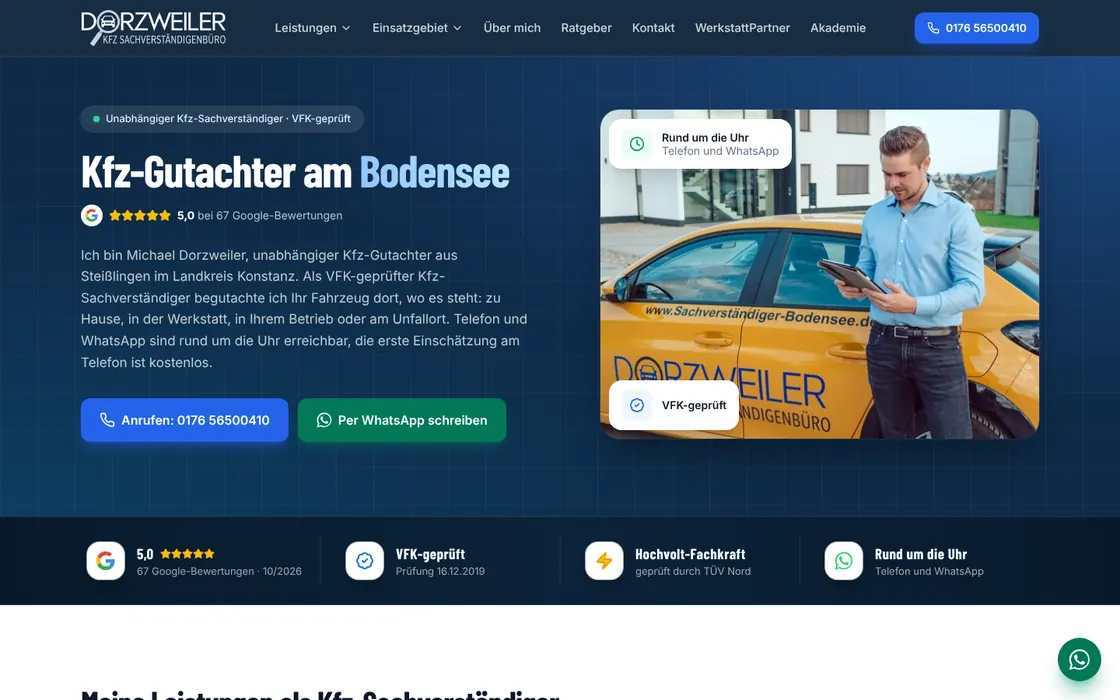
Website für ein Sachverständigenbüro mit Kontakt per Telefon und WhatsApp.
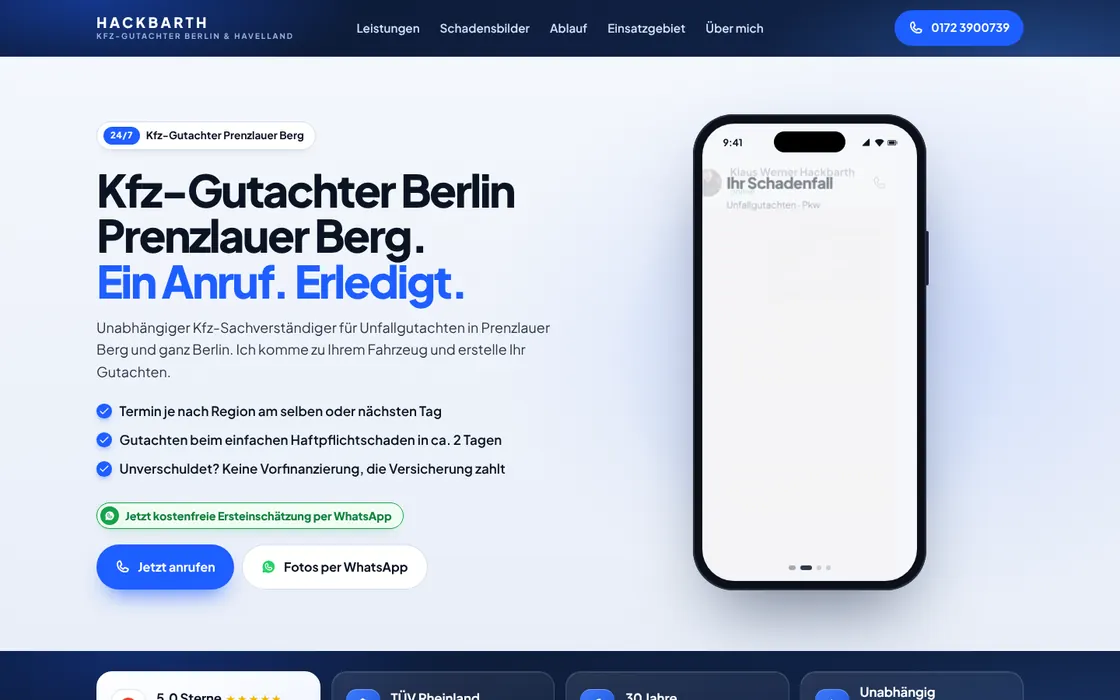
Website für ein Gutachterbüro mit regionalen Einsatzgebieten.
Gezeigt sind umgesetzte Website-Projekte. Sicherheitsmerkmale öffentlich prüfbar, Stand November 2026.
Kontakt
Beschreiben Sie kurz Ihr Anliegen. Wir melden uns innerhalb von 24 Stunden und besprechen Umfang und Vorgehen. Unverbindlich und vertraulich.